Проблемы морской отрасли не отделимы от прогресса или регресса цивилизации.
Так, закон США о безопасности на морском транспорте (MTSA) действует с 2002 года, а кибербезопасность была учтена только недавно в качестве дополнения к регламенту, вступившему в силу в июле 2025 года.
Нормативный выбор времени не случаен и отражает важность готовности владельцев активов и операторов к киберинцидентам с серьезными последствиями, влияющими на расширенные операционные технологии (xOT).
С учетом того, что примерно 90% мировой торговли осуществляется морским транспортом, коммерческие суда представляют повышенный интерес для хакеров и других террористических групп.
Тем более, что современное управление судном не мыслимо без использования компьютеров, связанных через различные цифровые платформы с внешним миром.
Даже не очень квалифицированные кибервзломщики, на основе электронных карт и GPS знают, где выбранное им судно мишень для кибератаки находится.
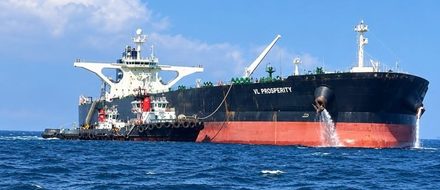
В этой связи показателен пример с танкером VL Prosperity.
21 августа 2026 года сотрудники правоохранительных органов береговой охраны США, Группы киберзащиты USCG (CPT), инспектор судов и Группа кибератак ФБР (CAT) поднялись на борт этого 333-метрового танкера в Атлантике.
Судно, которое позже было идентифицировано в иранских источниках как VL Prosperity, через три недели вышло из египетского терминала Сиди Керир и направлялось в Галвестон с грузом примерно 2,3 миллиона баррелей сырой нефти.
В сети компании были обнаружены признаки взлома со стороны иностранного хакера.
Следователи провели на борту четыре дня, работая с экипажем и оператором над оценкой систем судна, прежде чем оно прибыло в порт США. порт.
Второй 227-метровый танкер со сжиженным нефтяным газом «Кохаку» подвергся кибератаке тремя днями позже в Мексиканском заливе, 24 августа.
Таким образом, два танкера груженные углеводородами, могли натворить беды в водах Техаса.
Также имеются сообщения, что 9 сентября 2026 года Vivt Africa LNG столкнулась с кибератаками, которые повлияли на навигацию, связь и системы грузовых операций.
Легко предположить, что со временем, сообщения о кибератаках на суда торгового порта и структуры морских портов, станут столь же обыденными, как нарушения на дорогах.
Суда и порты не лишены кибеуязвимостей, которые без специальных процедур и специалистов невозможно нейтрализовать.
Кибервзлом в отношении VL Prosperity имел целью вмешательство в работу системы охлаждения двигателя, подачи топлива и смазочного масла.
Нечто подобное наблюдалось и в случае атаки на газовоз Freeport LNG в 2022 году.
В целом, наблюдаются три отдельные зоны, каждая из которых имеет свой собственный профиль риска:
Системы мостика:
интегрированная навигация, GPS, ECDIS, динамическое позиционирование, AIS, GMDSS, радар, регистраторы рейсовых данных, системы сигнализации ходовой вахты на мостике и судовые системы охранной сигнализации.
Управление грузом:
диспетчерская и ее оборудование, погрузочные компьютеры, дистанционное отслеживание и обнаружение груза, индикация уровня, дистанционное управление клапанами, системы балластной воды, мониторинг рефрижераторов и сигнализация о попадании воды.
Управление двигательной установкой, механизмами и мощностью:
регулятор мощности двигателя, управление энергопотреблением, интегрированная система управления, система сигнализации, контроль уровня трюмной воды, очистка воды, мониторинг выбросов, мониторинг систем кондиционирования воздуха, контроль повреждений и пожарной сигнализации
Сообщение о кибератаках MTSA в Национальный центр реагирования стало обязательным с тех пор, как это правило вступило в силу 16 июля 2025 года.
С 12 января 2026 года каждое предприятие и судно, регулируемое MTSA, должны были обучать персонал, имеющий доступ к ИТ- или ОТ-системам, кибербезопасности, при этом ключевой персонал ежегодно проходил переподготовку.
К 16 июля 2027 года владельцам и операторам требовался назначенный сотрудник по кибербезопасности (CySO), завершенная оценка кибербезопасности и утвержденный план кибербезопасности, представленный в Береговую охрану.
В свою очередь, у Береговой охраны имеются собственные планы по усилению контроля со стороны государства порта за соблюдением правил кибербезопасности на судах под иностранным флагом, к которым относится VL Prosperity.
Оба названных срока, применимы к судам и другим плавсредствам под флагом США, регулируемым MTSA, а не к судам под иностранным флагом, таким как VL Prosperity.
Вместо этого VL Prosperity подпадает под действие двух других частей того же правила:
усиленный контроль Береговой охраны со стороны государства порта за соблюдением правил кибербезопасности на судах под иностранным флагом. Отдельное положение, которое теперь рассматривает киберинцидент как “опасное состояние” в соответствии с 33 CFR 160.202, о котором иностранные суда должны сообщать посредством их уведомления о прибытии и немедленного уведомления ближайшего капитана порта.
Таким образом, инцидент с VL Prosperity произошел, когда это положение уже вступило в силу.
Для морских операторов рекомендуется активно работать с нормативными актами, такими как MTSA.
Требуется повысить осведомленность, на первых шагах, правильно проведя инвентаризацию своего имущества. MTSA закрепляет это в документе 33 CFR 101.650(b)(3): точный перечень подключенных к сети систем с указанием критически важных ИТ-систем и систем ОТ, включая версии программного обеспечения, ревизии встроенного ПО и конфигурации.
Выделена основа, на которой базируются все остальные правила, и она распространяется не только на собственный флот судовладельца: если сотрудник по кибербезопасности отмечает систему, управляемую поставщиком, как критически важную, отношения с этим поставщиком теперь также находятся в пределах соответствия требованиям.
Сегментацию необходимо начать до того, как истечет срок, установленный для этого в 2027 году.
Сегментация сети лежит в основе почти всех других требований MTSA, и обычно именно там разрыв между тем, как была спроектирована сеть, и тем, как она функционирует сегодня, наиболее велик.
Создание реальной, намеренной границы между ИТ-сетями и сетями OT занимает больше времени, чем установка одного брандмауэра между спутниковым Интернетом и двигателями, и это не то, что можно начать на 23-м месяце из 24-месячного цикла.
Получение сертификатов по кибербезопасности – также в ряду первоочередных задач.
Рекомендации касаются владельцев или операторов судна, объекта или сооружения на внешнем континентальном шельфе под флагом США, но нет никаких сомнений, что, как минимум, на излете 2027 года они коснуться всех.