В прошлом месяце сотрудники Береговой охраны США и ФБР поднялись на борт двух коммерческих судов, направлявшихся в Соединенные Штаты в Мексиканском заливе.
Необычная операция, проведенная 21 и 24 августа на борту двух судов под иностранным флагом, была проведена на фоне того, что власти США столкнулись с серией кибератак, которые, по сообщениям СМИ, были связаны с Ираном.
«ФБР» сообщило, что совместная команда Береговой охраны и ФБР поднялась на борт судна после получения «указаний на то, что сети обоих судов были взломаны».
Береговая охрана, которая упомянула только о высадке 21 августа, подтвердила, что действовали «иностранные киберпреступники», не уточняя.
Ни одно из агентств не предоставило дополнительных подробностей об инцидентах и не объяснило расхождения в своих отчетах.
Агентство по кибербезопасности и защите инфраструктуры США направило вопросы обратно в Береговую охрану.
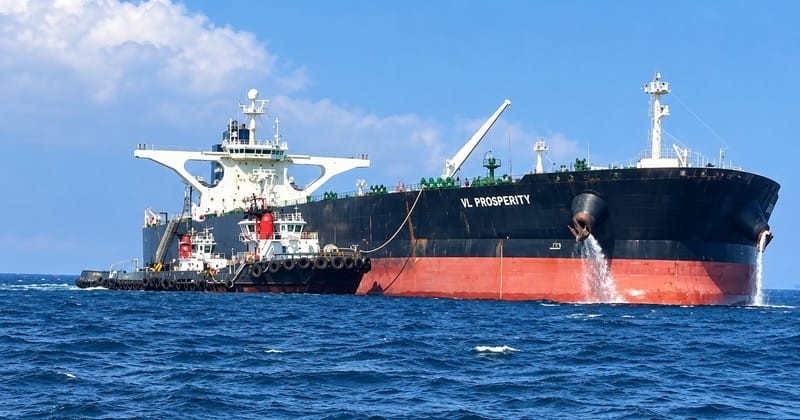
Кори Рэнслем, генеральный директор группы по обеспечению безопасности на море Dryad Global, подтвердил, что одним из судов был т/к VL Prosperity под либерийским флагом.
В настоящее время судно стоит на якоре в водах вокруг Галвестона в Техасе, согласно данным отслеживания судов LSEG и MarineTraffic.
Иранское информационное агентство Mehr сообщило 20 августа, что компания VL Prosperity подверглась, по ее словам, «крупной кибератаке» во время транзита через Гибралтарский пролив и что связь была потеряна на 30 часов.
Ссылаясь на неназванного члена экипажа, Mehr сообщило, что хакеры также проникли в системы машинного отделения, уменьшили поток охлаждения двигателя, увеличили обороты двигателя и вывели из строя топливный бак судна и масляный бак двигателя.
Иранское информационное агентство не сообщило, кто, как считается, стоит за предполагаемой атакой, но предполагает, что кибератаку на судно было не сложно осуществить.
— Мы ожидаем, что подобные атаки продолжатся и в ближайшем будущем их масштабы расширятся, — считает Рэнслем.
С ним трудно не согласится так как хакерам помогает искусственный интеллект.