Кибермошенники из международной группы хакеров Qilin, совершенно распоясались на островах Японии, полагая, что в этой не бедной стране можно хорошо поживиться.
Представители Национального полицейского управления сообщили в четверг, что в общей сложности 53 компании в Японии стали мишенями этой международной группы программ-вымогателей.
В частности, власти считают, что киберпреступники Qilin стоят за кибератакой на японского производителя напитков Asahi Group Holdings Ltd.
Еще в 2025 году группировка, привлекла к себе повышенное внимание в Японии.
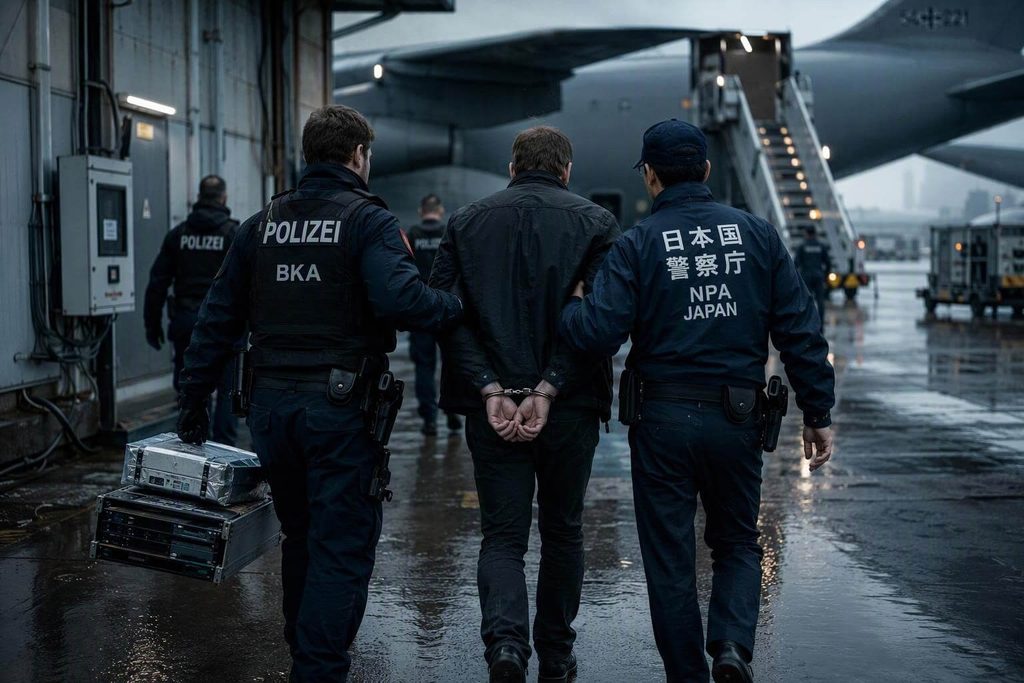
А недавно следственные органы передали Германии задержанного гражданина России, подозреваемого в том, что он был ключевым членом группировки.
По словам источника, знакомого с этим вопросом, немецкие власти обратились к японским следователям с просьбой задержать и передать Германии 28-летнего россиянина.
Мужчина, который находился в поездке в Японию, был помещен в следственный изолятор после того, как в мае его нашли в отеле в Осаке.
Ранее в этом месяце он был передан немецким властям.
Этот человек якобы вымогал криптоактивы у немецкой логистической фирмы в 2024 году.
По данным агентства, киберпреступная группировка начала свою деятельность примерно в октябре 2022 года и атаковала около 4 000 компаний по всему миру.
В Японии ее активность подтверждается с апреля 2023 года: пострадавшими стали 53 объекта преступлений из числа предприятий обрабатывающей промышленности, сферы услуг, строительства, больницы, школы.
Имена людей и предприятий не называются.
При атаках программ-вымогателей хакеры блокируют доступ к данным и требуют плату за их восстановление.
Между тем, после серии сообщений об утечках данных, вызванных несанкционированным доступом, правительство Японии решило «призвать предприятия устранить уязвимости в системе и предотвратить неправомерное использование просочившейся информации», заявил министр кибербезопасности Тошихару Фурукава.
Среди недавних случаев — утечка данных в японском сервисе каршеринга Times Car, в результате которой была раскрыта информация примерно из 6,6 млн учетных записей, включая изображения 1,6 млн водительских удостоверений, а также кибератаки на Daiwa Securities Group Inc и оператора сети ресторанов барбекю Yakiniku King.
Крупный оператор круглосуточных магазинов Lawson Inc стал последней компанией, объявившей в четверг о взломе данных, заявив, что личная информация, включая адреса электронной почты и номера телефонов, была извлечена из его учетной системы «Lawson ID», что затронуло около 2,16 миллиона идентификаторов.
Оператор караоке-заведений Daiichikosho Co сообщил, что 8,72 миллиона записей о клиентах и сотрудниках, возможно, были взломаны после того, как ранее в этом месяце было обнаружено, что компьютер, используемый сотрудником субподрядчика, заражен вредоносным ПО.
Пароли не были включены в число потенциально скомпрометированных данных, говорится в сообщении.